Informes del sector retail y ciberseguridad corporativa revelan que las credenciales débiles y la falta de parches en accesos remotos constituyen las principales vías de acceso para el robo de datos y paralizaciones operativas.
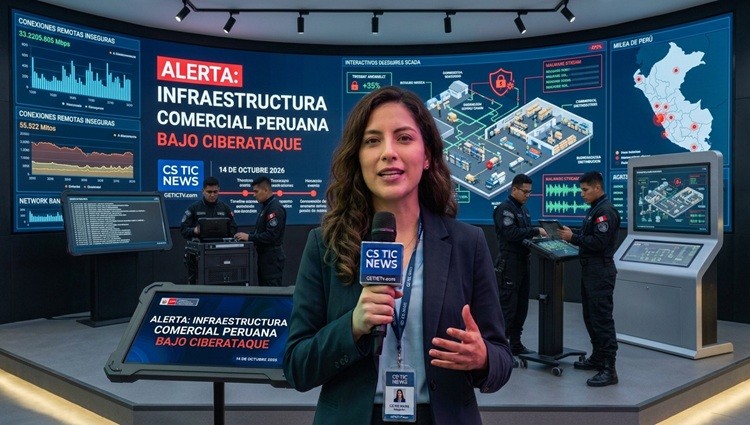
En un contexto de constante aceleración del comercio electrónico y la digitalización operativa, las vulnerabilidades en los accesos remotos se han consolidado como el principal punto crítico para las empresas del sector comercial en el Perú. Según los últimos reportes del sector analizados por CS TIC NEWS, el 36% de las empresas comerciales ha registrado pérdidas económicas directas a causa de incidentes informáticos, mientras que un 33% ha sufrido paralizaciones temporales en sus plataformas y servicios de atención al cliente.
El análisis técnico determina que en el 49% de los casos, la puerta de entrada para los ciberatacantes fue el uso de conexiones remotas inseguras, combinadas con credenciales débiles o comprometidas y la ausencia de parches de actualización en los servidores de la empresa. Estos vectores de ataque son aprovechados por grupos criminales para desplegar malware enfocado en la extracción masiva de credenciales (infostealers) y realizar intrusiones no autorizadas en bases de datos corporativas.
Principales hallazgos y vectores de riesgo identificados
- Brechas en el Trabajo Remoto: Uso de conexiones sin encriptación adecuada o redes virtuales privadas (VPN) obsoletas que permiten la infiltración lateral en las redes corporativas.
- Progresión de Infostealers: Infecciones sistemáticas orientadas a capturar contraseñas y accesos privilegiados de personal clave y administradores de sistemas.
- Interrupción del Flujo Comercial: Caídas en sistemas de facturación digital, canales e-commerce y gestión de inventarios, impactando de manera directa los ingresos de las organizaciones.
Recomendaciones estratégicas para el sector privado
Expertos e investigadores en ciberdefensa señalan que es imprescindible acelerar la implementación de políticas de seguridad adaptadas a los entornos de trabajo híbrido y remoto. Entre las acciones inmediatas recomendadas destacan la adopción obligatoria de la Autenticación Multifactor (MFA), la segmentación de redes internas, el monitoreo continuo de accesos remotos y el entrenamiento constante del personal operativo para mitigar tácticas de ingeniería social.
Desde CS TIC NEWS, reafirmamos nuestro compromiso de mantener informada a la comunidad ejecutiva y tecnológica, promoviendo estándares de ciberprotección que garanticen la resiliencia del ecosistema comercial en el Perú.
Sobre CS TIC NEWS
CS TIC NEWS es el portal informativo especializado de CS TIC TV (cstictv.com), dedicado al análisis, cobertura e investigación de la actualidad tecnológica, ciberseguridad, infraestructura digital y transformación corporativa en el Perú y Latinoamérica.
Redacción CS TIC NEWS
CONTACTO DE PRENSA
Responsable de Comunicaciones: Víctor Martínez
Cargo: Creador de Contenidos / Relaciones con Medios
Medio de Comunicación: Portal CS TIC NEWS
Correo Electrónico: [email protected]
Teléfono / WhatsApp: +51 960 433 115
Sitio Web Oficial: www.cstictv.com